Web je digitální majetek firmy, je to vaše fabrika v online prostoru. Máte ve firmě zámky ve dveřích nebo vstup na kartu? A máte podobnou základní ochranu taky na webu? A mohl bych je vidět?
Nechci pořád mentorovat a říkat majitelům webů, co by měli nebo neměli dělat. Jenomže… pořád vidíme, jak firmy podceňují rizika, ignorují různé signály a pak hledají cestu, jak to rozlité mléko dostat zpátky do sklenice.
Dostupné AI technologie používají více útočníci, aby ovládli cizí weby, než majitelé těch webů, aby se tomu bránili.
Proč a jak vám ukradnou web
V dnešním newsletteru vám tedy s dovolením doporučím, co by dnešní web měl mít nastaveno, aby vám ho nehackli. Souvisí to přímo s tím, proč k hacknutí dochází.
K „ukradnutí“ webu – tedy jeho napadení – obvykle dochází, protože se kombinuje více příčin. Ta hlavní je zanedbaná péče, ale není jediná.
Zastaralá platforma nebo software
Hosting vám nabídne pouze starší verze PHP (doufám, že je to už řada 8), s tím souvisí, že web běží na starém serveru a update na lepší verzi se obvykle provádí přesunem na jiný server. Často je tam webů více, což znamená vyšší náklady a tak si majitel říká, že to ještě počká.
Samotné starší PHP není důvod k napadení, ale tady začíná řetězec událostí – některé pluginy už nejde aktualizovat na současné verzi PHP, vyžadují tu vyšší. Tudíž zůstávají ve staré verzi, která obsahuje chybu (proto je nabízena aktualizace). Pak už je pouze otázka času, kdy tento zastaralý plugin najde AI bot nebo skript. Je to extrémně jednoduché – každý AI nástroj dokáže podle verze zjistit, kde je bug nebo díra a připravit průnik.
Jak to vyřešit: Používejte aktuální verzi PHP (dnes minimálně 8.3, optimálně 8.4 brzy 8.5). Pravidelně aktualizujte všechny komponenty. Mějte zakoupené licence, abyste mohli aktualizovat.
Nevhodná koncepce na hostingu
Levné hostingy mají weby v jedné složce a podsložkách, nejsou izolované. Pokud máte více webů a jsou vedle sebe v jedné složce, považujte všechny za napadené. Opět to není otázka „zda“, ale „jak dlouho“. Můžete jeden vyčistit nebo přeinstalovat, v řádech desítek minut bude opět napadený.
Jak to vyřešit: Nepoužívejte levný multihosting, pokud jsou vaše weby vaším online businessem a závisí na nich vaše živobytí. Investujte do kvalitní platformy. Kvalitu hostingu neurčuje cena.
Chybějící aktivní ochrana
Každý web musí mít mít aktivní ochranu proti šmejdům z vesmíru. I ten web, který považujete za neveřejný nebo pracovní kopii – viz předchozí bod. Ten je totiž brankou do vaší firmy.

Podle Cloudflare’s DDoS Threat Report za první polovinu roku 2026 jsou tímto typem útoku (tedy zahlcení) v kontextu geopolitické situace ohroženy zejména weby médií. Začaly dva nové konflikty (Gaza, Irán), v Turecku proběhl summit NATO a všichni jsme svědky dezinformačních útoků a hybridních hrozeb. Naše weby jsou součástí – útočníci hledají možnost, jak získat data nebo nástroje pro další útoky na jiné zdroje. Atakují všechny weby a hledají díru, kterou by vlezli. Každý web pak může být součástí útočné sítě. Nemusí jít vždy o krádež dat, ale o využití potenciálu a výkonu.
Jak to vyřešit: Aktuálně je Cloudflare se svými službami velmi vhodným nástrojem pro ochranu a zabezpečení vašeho online majetku. Firewall (WAF), antispam, blokování útoků, vyhodnocování rizik, používání cache, přehledné dashboardy a další nástroje vás zbaví rizik, dříve než dorazí na váš web. Většina služeb je zdarma, vyžadují ale přenos DNS záznamů od vašeho současného registrátora ke Cloudflare (hosting jako takový měnit nemusíte).
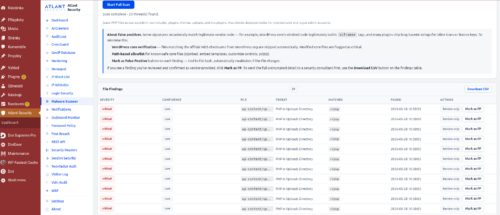
Minimální povinností je správně nastavený firewall na webu – typicky Wordfence nebo třeba Atlant Security, který nyní testujeme a vypadá slibně. Vždy však jenom jeden z nich. Je však potřeba upozornit, že skenování vyžaduje určitý výkon, který levné hostingy často nemají, takže vzniká iluze bezpečnosti.
Slabé přihlašovací mechanismy
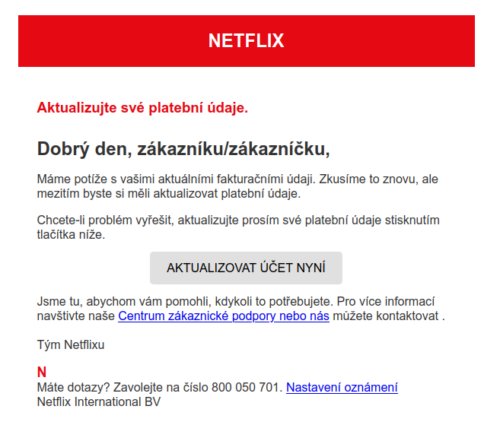
Phishing (rhybaření) a jiné metody sociálního inženýrství známe z médií – účetní se nechala obalamutit a poslala milióny korun útočníkům. Člověk si třeba pomyslí něco o její příčetnosti… ALE! Jde o propracovanou podvodnou techniku, která prostě na lidi funguje.
Skončila mi platnost karty a přišel mi tento mail z Netflixu… přišel ovšem na jinou adresu, než kterou mám registrovanou.. ale při troše nepozornosti…
Extrémně dobře připravené je falešné Forpsi, kde možná hostujete svůj web.
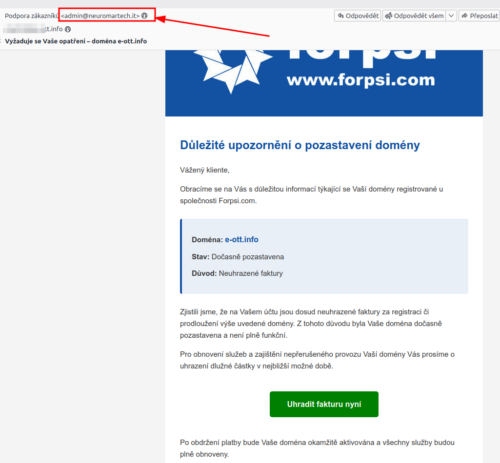
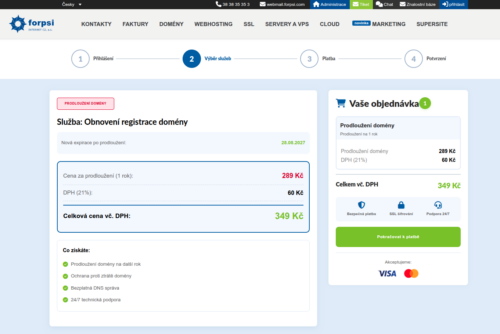
A jednou vám přijde falešný mail pro přihlášení do vašeho webu. Nebo přijde vašim kolegům, kteří kliknou a zadají svoje reálné údaje. Pokud ‚mají admina‘, pak je dílo hotové – dali útočníkovi práva ovládat váš web. Stát se to může a nesouvisí to s inteligencí člověka, škola nebo titul z nás – jak známo – chytřejší lidi nedělá.
Jak to vyřešit: Nechte si nastavit dvoufázové ověření (2FA) při každém přihlášení nebo OTP (one time password, jednorázové heslo) s využitím mobilní aplikace. Může vám to připadat nepohodlné, ale věřte tomu, že je to velmi účinné a zamezíte tak mnoha útokům.
Vibecoding po večerech
Pokud jste oslnění možnostmi AI nástrojů a s nadšením tvoříte, chápu to. Ale nasazovat na produkční web kód, který jste po večerech dali dohromady s Claudem, není úplně strategicky správné. Ověřené komponenty (pluginy) mají přece jen menší šanci, že obsahují hlubší bezpečnostní chyby a pořád kolem nich funguje komunita a kolektivní korektivní procesy (to je hezké spojení, co? to by AI nevymyslela ;-)).
Nejčastější chyby a příčiny průniku jsou třeba tyto:
- špatně ošetřené vstupy (políčka, data z databáze) – útoky typu database injection
- nezajištěné asynchronní dotazy (AJAX požadavky na data) – chybí kontrolní součet přenosu
- únik dat a informací – dočasné soubory, výstupy do logů, Markdown soubory, exponovaná historie Gitu nebo konfigurační soubory .env či jiné
- skryté instrukce v promptu – prompt injection (pokud laici používají prompty, které získali někde na Githubu, vystavují se riziku, že prompt obsahuje nežádoucí instrukce)
Jak to vyřešit: Pokud nejste zkušený programátor, nedělejte to kvůli snížení nákladů nebo z radosti nad demokratizací nástrojů. Je to jako oheň, dobrý sluha… však to znáte. Doba jistě pokročí a tohle se změní, ale upravovat laicky kód produkčního webu prostě není ok.
Zálohy
Fakt mě překvapuje, jak moc se zálohování podceňuje. Firmy spoléhají na hosting, skoro žádný vám ale zálohy negarantuje – leda máte tuto položku explicitně na faktuře. Kolik kopií se uchovává, jsou komplexní, nebo jen inkrementální? Jakým postupem se web obnoví? Jsou tam všechna data, počínaje obrázky vašeho 30GB webu přes objednávky po odeslané datasety z formulářů? A hlavně: ukládáte zálohy v EU, nebo je posíláte do datacenter mimo EU? Nemůže se stát, že tím porušujete GDPR?
Jak to ošetřit: Doporučuji zrevidovat nastavení zálohovacího procesu a vyzkoušet obnovu z dat. Speciálně se ujistěte, že v případě napadení nezálohujete kontaminovaná data. Pak totiž nemáte web z čeho obnovit. A případy, kdy byly zálohy „špinavé“, jsme taky zažili.

Web je obchodní nástroj
Hacknutý web nejde obnovit snadno, ani ne moc rychle a taky to nebývá levné. Zejména když není jasné, jak vypadal a jak má správně fungovat. Samozřejmě s tím umí pomoct Claude, ale k němu je taky potřeba šikovný operátor, aby bylo obnovení úspěšné. Ale kde nejsou zálohy, ale Claude nepomůže.
V případě napadení utíkají příležitosti i peníze, přicházíte o renomé, množí se stížnosti na sociálkách, roste stres…
Starejte se prosím o své weby. Já se svým týmem vám pomůžeme – naší hlavní službou je rozvoj vašeho webu/e-shopu na principu pravidelné správy, péče a supervize.